In breve
Tor Browser contatta da solo un server di Mozilla, firefox.settings.services.mozilla.com. È vero, è documentato, e il progetto Tor ci lavora dal 2022. Non è però telemetria: il browser scarica elenchi di sicurezza, non carica dati sull’utente, e lo fa attraverso la rete Tor. Il problema reale è più sottile: richieste non necessarie e un piccolo rischio di correlazione. La soluzione che propongo è un browser costruito su misura, con user agent falsificato e I2P al posto di Tor, a una condizione che non va dimenticata: l’anonimato è una folla, e un browser diverso da tutti gli altri si fa riconoscere.
1. Perché la privacy va pretesa
Prima di entrare nel dettaglio tecnico, quattro casi recenti che spiegano perché l’argomento non riguarda solo chi «ha qualcosa da nascondere».
- Le telecamere Ring di Amazon. Alla fine del 2019 diversi sconosciuti entrarono nelle telecamere domestiche di famiglie americane, usando password già trafugate altrove, e parlarono ai bambini attraverso l’altoparlante. Nel 2023 l’autorità statunitense per il commercio (FTC) ha contestato a Ring anche l’accesso di dipendenti e collaboratori ai video privati dei clienti. (CBS News)
- Le automobili Tesla. Nell’aprile 2023 Reuters ha raccontato, sulla base delle testimonianze di ex dipendenti, che tra il 2019 e il 2022 gruppi di lavoratori si scambiavano nelle chat interne video e immagini ripresi dalle telecamere delle auto dei clienti, comprese scene private e imbarazzanti. (Reuters)
- Il padre segnalato da Google. Nel 2021 un uomo di San Francisco fotografò l’inguine del figlio piccolo per mostrarlo al pediatra, su richiesta dell’ambulatorio. Il sistema automatico di Google classificò le foto come materiale pedopornografico: account chiuso, dieci anni di posta e fotografie perduti, segnalazione alla polizia. La polizia lo scagionò. Google non gli restituì l’account. (New York Times, ripreso da Forbes India)
- I giornalisti spiati da TikTok. Nel dicembre 2022 ByteDance ha ammesso che alcuni suoi dipendenti avevano consultato i dati di posizione di giornalisti, tra cui Cristina Criddle del Financial Times, per scoprire chi dentro l’azienda passasse loro informazioni. (Ars Technica)
I quattro casi hanno una cosa in comune: nessuno nasce da un attacco sofisticato. I dati erano già stati raccolti, legittimamente, da un’azienda. Il danno è venuto da chi in quell’azienda poteva guardarli, o da un automatismo che li ha giudicati. Il dato che non viene raccolto è l’unico che non può essere abusato.
2. Il mercato dei dati
Una parte importante del software e dei servizi di oggi si regge sulla raccolta dei dati di chi li usa: è il modo in cui si finanzia ciò che viene offerto «gratis». Senza quella fonte molti prodotti tornerebbero a essere a pagamento, o si svilupperebbero più lentamente. Lo so, e non penso che basti indignarsi per cambiarlo.
Penso però due cose. La prima è che esistono altri modelli, e funzionano: donazioni, fondazioni, contratti di assistenza, finanziamenti pubblici. Ne ho scritto in Come preferire il software libero al software proprietario. La seconda è che un’alternativa deve esistere ed essere documentata, almeno per chi è del mestiere e per chi ne ha davvero bisogno: giornalisti, attivisti, persone che vivono sotto governi ostili.
Tor Browser è la più importante di queste alternative. Proprio per questo va esaminato con più severità degli altri, non con meno.
3. Che cosa promette Tor Browser
Tor Browser è una versione modificata di Firefox ESR, mantenuta dal Tor Project. Offre due protezioni distinte, e conviene tenerle separate perché tutto il resto dell’articolo dipende da questa distinzione.
L’anonimato di rete. Ogni connessione passa per tre nodi scelti nella rete Tor. Il primo conosce il mio indirizzo IP ma non la destinazione; l’ultimo conosce la destinazione ma non me; quello di mezzo non conosce nessuno dei due. Il sito che visito vede l’indirizzo del nodo d’uscita.
L’uniformità. Nascondere l’IP non basta, perché un browser si riconosce anche da come è fatto: dimensione della finestra, caratteri installati, lingua, fuso orario, estensioni, schede grafiche. L’insieme di questi dettagli forma un’impronta (fingerprint) spesso unica. Tor Browser fa in modo che tutti i suoi utenti presentino la stessa impronta, così che un sito non possa distinguerli l’uno dall’altro.
La seconda protezione è quella che si dimentica più facilmente, ed è la più fragile: basta cambiare un’impostazione per uscire dal gruppo.
4. La segnalazione: connessioni verso Mozilla
Il fatto è questo. Osservando le connessioni aperte dal browser, per esempio dalla pagina interna about:networking, si vedono richieste verso host di Mozilla che l’utente non ha chiesto. Il principale è firefox.settings.services.mozilla.com. Le richieste non sono costanti: compaiono a intervalli, e in certe sessioni non compaiono affatto.
La cronologia, per quanto ho potuto ricostruire:
- Gennaio 2022. Il sito Spyware Watchdog esamina Tor Browser 11.0.3 e gli assegna comunque il giudizio migliore tra i browser recensiti («spyware level: low»). Nota però gli indirizzi legati a Mozilla, e pubblica una guida per eliminarli modificando lo script di avvio. (articolo)
- Nel corso del 2022. Sul tracciatore del progetto viene aperta la segnalazione 40788, intitolata «Tor Browser 11.0.4-11.0.6 phoning home».
- Settembre 2022. Sul forum del Tor Project un utente riporta che una modifica presa dal progetto GNU IceCat elimina quelle connessioni in IceCat e in Firefox ESR, ma non in Tor Browser 11.5.2. Poco dopo si corregge: funziona anche lì, purché si svuoti la cartella
startupCache. Uno degli sviluppatori di Tor Browser, Pier Angelo Vendrame, risponde che la squadra proverà a sistemare la cosa nelle versioni successive e che con il passaggio a Firefox 102 andrà esaminato e tolto anche Nimbus, il sistema di Mozilla per gli esperimenti. - 2023. Una modifica al codice legata alla stessa segnalazione riduce le chiamate. Il testo che la accompagna dice che ne resta un solo componente e definisce la soluzione provvisoria.
Sullo stesso tracciatore c’è una seconda segnalazione collegata, la 40569, che quando l’ho consultata risultava ancora aperta.
Due osservazioni oneste. Il progetto non ha negato né nascosto il problema: lo ha discusso in pubblico e ci ha messo mano. E io non ho ricontrollato le versioni più recenti del browser, quindi ciò che descrivo vale per le serie dalla 11 alla 13: chi legge deve verificare sulla propria, con il metodo della sezione 7.
5. Che cos’è Remote Settings, e che cosa c’entra Kinto
L’host contattato appartiene a Remote Settings, il servizio con cui Mozilla distribuisce a Firefox piccoli elenchi di dati che devono poter cambiare senza aspettare una nuova versione del browser. Il servizio è costruito su Kinto, un archivio di dati con interfaccia HTTP sviluppato da Mozilla.
Qui devo correggere due cose che avevo scritto nella prima stesura.
Kinto non sincronizza i miei dati. È un software generico, che può essere usato per sincronizzare dati tra dispositivi, e la sua documentazione lo spiega. Ma in Remote Settings è usato in una sola direzione: il browser chiede «c’è qualcosa di nuovo dopo questa data?» e scarica. Gli elenchi sono firmati, e il browser ne verifica la firma prima di usarli. Avevo ipotizzato che il browser aspettasse di «accumulare dati» prima di chiamare: l’irregolarità delle richieste dipende invece dal fatto che il controllo avviene a intervalli, di norma una volta al giorno, più alcuni eventi che lo anticipano.
Non serve solo ai data breach. La pagina di Mozilla sulle connessioni automatiche di Firefox cita, tra gli usi, l’elenco delle violazioni di dati note. È una delle raccolte, non l’unica. Le altre contano di più:
- la lista delle estensioni dannose da bloccare;
- le revoche dei certificati (OneCRL, CRLite), cioè l’elenco dei certificati che non vanno più accettati anche se formalmente validi;
- i certificati intermedi precaricati;
- la configurazione dei motori di ricerca;
- correzioni di compatibilità per singoli siti;
- in Firefox, anche esperimenti e contenuti promozionali, che in Tor Browser non hanno ragione di esistere.
La divisione che ne esce è netta. Alcune raccolte proteggono l’utente, e toglierle lo espone: senza le revoche, il browser accetterebbe un certificato che Mozilla sa già essere compromesso. Altre sono inutili per Tor Browser, e ogni richiesta inutile è una richiesta di troppo. È la linea seguita dagli sviluppatori: già in una revisione del 2018 avevano scritto di voler tenere le revoche e la lista di blocco, e di voler togliere il resto.
6. Che cosa vede davvero Mozilla
Resta la domanda che conta: queste richieste rivelano qualcosa di me?
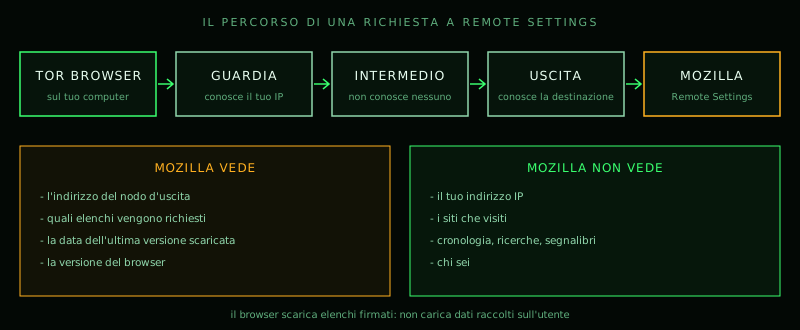
Passano per Tor. Le richieste del browser, comprese quelle automatiche, escono dalla rete Tor come tutte le altre. Mozilla vede l’indirizzo di un nodo d’uscita, non il mio. Il fatto che gli indirizzi compaiano in about:networking prima che il circuito sia pronto non significa che vengano contattati in chiaro: significa che il browser li ha messi in coda.
Non caricano dati. La richiesta contiene il nome della raccolta e la data dell’ultima versione ricevuta. Non contiene cronologia, ricerche, identificativi dell’utente.
Il rischio residuo. Proprio quella data è il punto debole, e sono stati gli stessi sviluppatori di Tor a segnalarlo: se due utenti hanno aggiornato gli elenchi in momenti diversi, le loro richieste si distinguono, e in teoria chi gestisce il server potrebbe riconoscere lo stesso browser da una richiesta all’altra. Non saprebbe chi è né che cosa fa, ma potrebbe dire «è quello di ieri». È un rischio piccolo, che riguarda un solo soggetto (Mozilla), e che va comunque nella direzione sbagliata per un software che promette di rendere gli utenti indistinguibili.
Il giudizio che ne ricavo è diverso da quello da cui ero partito. Non è una backdoor e non è raccolta di dati. È igiene: un browser per l’anonimato non dovrebbe fare nessuna connessione che non sia necessaria, e alcune di queste non lo sono. Sul forum qualcuno lo ha chiesto in modo esplicito, se si trattasse di un problema di privacy o di pulizia. La risposta corretta è la seconda, con una piccola parte della prima.
7. Verificare da sé, e il prezzo di spegnere tutto
Come osservare. Non serve fidarsi di me né del progetto.
- Dentro il browser, la pagina
about:networkingelenca le connessioni aperte e gli host risolti. - La pagina
about:config, cercandoservices.settings, mostra l’indirizzo del server e l’intervallo tra i controlli. - Per vedere le richieste vere e proprie basta aprire la Console del browser (non quella della singola pagina) con la scheda di rete attiva.
Uno sniffer come Wireshark, da fuori, mostrerà solo traffico cifrato verso il nodo di guardia: ed è esattamente ciò che deve mostrare.
Come spegnere. La guida di Spyware Watchdog interviene sullo script di avvio perché cambiare la preferenza dall’interno non basta: nelle versioni recenti di Firefox l’indirizzo del server di Remote Settings non è modificabile dall’utente nelle versioni di rilascio, per evitare che un malware lo sostituisca con il proprio. Per aggirare il blocco bisogna avviare il browser con una variabile d’ambiente apposita, ed è questo che fa la modifica al launcher.
Che cosa si perde. Prima di farlo conviene sapere tre cose.
- Si spengono anche le revoche dei certificati e la lista di blocco delle estensioni. Il browser diventa un po’ meno sicuro.
- Il mio browser si comporta in modo diverso da quello di tutti gli altri utenti. Chi osserva dall’esterno non lo vede, ma è un passo fuori dal gruppo, e i passi si sommano.
- A ogni aggiornamento la modifica va rifatta, e nel frattempo il comportamento del browser può essere cambiato.
Per questo la modifica al launcher è un rimedio provvisorio. Conviene comunque segnalare al progetto ciò che non torna, come è stato fatto nel 2022: una correzione nel codice vale per tutti gli utenti. La soluzione di fondo, quella che toglie il problema alla radice, è un’altra, e ne parlo nella sezione 9.
8. Il motore di ricerca predefinito
Tor Browser propone DuckDuckGo come motore di ricerca. Ci sono due obiezioni fondate, e una mia che devo ridimensionare.
La dichiarazione del 2022. Il 10 marzo 2022 il fondatore Gabriel Weinberg scrisse:
Like so many others I am sickened by Russia’s invasion of Ukraine and the gigantic humanitarian crisis it continues to create. #StandWithUkraine At DuckDuckGo, we’ve been rolling out search updates that down-rank sites associated with Russian disinformation.
Si può condividere o no il giudizio sulla guerra. Il punto è un altro: un motore di ricerca che si era presentato come neutrale ha dichiarato di abbassare in classifica alcuni siti in base a una valutazione politica, senza dire quali né con quale criterio. Molti utenti lo fecero notare, e Weinberg rispose che lo scopo dell’azienda è la privacy, non la neutralità dei risultati. È una risposta coerente. Va solo ricordata: DuckDuckGo promette di non profilarmi, non di mostrarmi tutto.
La dipendenza da Microsoft. I risultati di DuckDuckGo vengono in gran parte dall’indice di Bing. Nel maggio 2022 il ricercatore Zach Edwards scoprì che il browser di DuckDuckGo per telefoni bloccava i tracciatori di Google e Facebook ma lasciava passare alcuni di quelli di Microsoft, per effetto di una clausola dell’accordo commerciale. Dopo le proteste l’azienda ha esteso il blocco. Il caso riguardava il loro browser e non la ricerca, ma dice da chi dipende il prodotto.
La mia prova. Avevo cercato firefox.settings.services.mozilla.com su più motori: DuckDuckGo non mi restituiva nulla sulla questione della privacy, SearX sì, Google sì ma in fondo. Ne avevo dedotto un filtro. È una deduzione troppo forte. Una stringa tecnica così rara dà risultati diversi su ogni motore perché gli indici sono diversi, e quello di Bing, da cui DuckDuckGo attinge, è più piccolo di quello di Google proprio sulle pagine di nicchia. Una sola ricerca non distingue la censura da un indice povero. Quello che la prova mostra davvero è più semplice e più utile: nessun motore basta da solo.
Che cosa fare. Il motore predefinito si cambia in pochi secondi dalle impostazioni, e questa è una delle poche personalizzazioni che non alterano l’impronta del browser. Le alternative: Startpage (risultati di Google senza profilazione), Brave Search e Mojeek (indici propri), un’istanza di SearXNG di cui ci si fida (aggrega più motori). Per le ricerche che contano, usarne due.
9. Il browser su misura: la strada che propongo
Vengo alla soluzione. Per chi ha le competenze, penso che la via migliore per l’anonimato non sia accettare un browser così come viene distribuito, ma usarne uno modificato secondo le proprie esigenze: privo per costruzione delle connessioni che non servono, con uno user agent falsificato, e collegato a I2P al posto di Tor. È uno degli sviluppi previsti per Tutanum. Allo stato attuale non è ancora stato realizzato, e ne parlo quindi come di una direzione, non di un prodotto.
Le ragioni sono tre.
Il controllo. Un browser che ho ricompilato togliendo Remote Settings, gli esperimenti e il motore di ricerca imposto non ha bisogno di essere sorvegliato a ogni aggiornamento: ciò che non c’è non può chiamare nessuno. La questione delle sezioni 4-7 non si pone più. Del problema, e della modifica al launcher come rimedio temporaneo, parlo nella sezione di Tutanum su Tor Browser.
La rete. Tor dipende da un piccolo gruppo di directory authority che firmano l’elenco dei nodi: un punto noto, che si può attaccare o bloccare. I2P tiene queste informazioni in un database distribuito, usa tunnel separati per l’andata e il ritorno, raggruppa più messaggi nello stesso involucro cifrato (garlic routing) e ha trasporti offuscati in modo predefinito. Ogni partecipante, inoltre, instrada anche il traffico altrui. Il confronto completo è nella pagina I2P rispetto a Tor.
Lo user agent. È la stringa con cui il browser si presenta a ogni sito: nome, versione, sistema operativo. Sostituirla con quella di una configurazione molto diffusa toglie al sito la prima informazione che riceve.
Il prezzo, e come si paga
Sarebbe scorretto presentare questa strada senza il suo costo, che è serio.
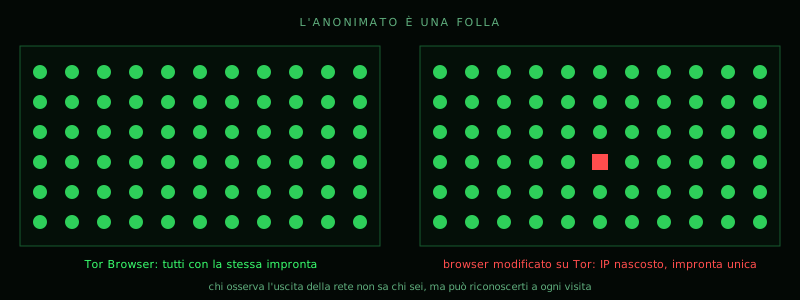
Una rete anonima nasconde l’indirizzo IP. Non nasconde il browser. Un browser modificato da me presenta un’impronta che ha solo il mio: il sito non sa da dove vengo, ma può riconoscermi a ogni visita e collegare sessioni che credevo separate. È la ragione per cui il Tor Project sconsiglia di usare Tor con browser diversi dal suo, ed è un’obiezione fondata. Chi sceglie il browser su misura deve rispondere, non ignorarla. Le condizioni sono queste.
- Falsificare un profilo, non una stringa. Lo user agent compare nell’intestazione HTTP, ma il sito può confrontarlo con ciò che vede da JavaScript: piattaforma, caratteri, dimensioni dello schermo, resa grafica, e perfino il modo in cui il browser apre la connessione cifrata. Una stringa che dichiara un sistema e un comportamento che ne rivela un altro identifica più di una stringa onesta. Va imitato l’insieme, in modo coerente.
- Condividere la stessa configurazione. Un browser che usa una persona sola è una firma. Lo stesso browser, identico, usato da molti, è di nuovo una folla. Per questo ha senso come progetto (è ciò che Tutanum si propone) e molto meno come ritocco individuale.
- Conoscere i limiti di I2P. I2P è una rete nella rete: dà il meglio per i servizi che vivono al suo interno. Le uscite verso il web ordinario (outproxy) sono poche e sconsigliate, e la rete è più piccola di Tor, quindi la folla in cui confondersi è meno numerosa. In Tutanum la divisione è questa: I2P per i servizi interni, Tor per ciò che deve uscire verso il web in chiaro.
- Niente estensioni raccolte in giro. Ogni estensione cambia il comportamento del browser in modo rilevabile. Ciò che serve va integrato nel browser stesso, uguale per tutti quelli che lo usano.
Nel frattempo
Finché quel browser non esiste, la scelta dipende dall’obiettivo.
| Obiettivo | Strumento | Perché |
|---|---|---|
| Anonimato sul web in chiaro, oggi | Tor Browser, senza modifiche | IP nascosto e impronta comune a tutti gli utenti |
| Servizi interni e controllo completo del software | Browser su misura con I2P | La direzione di Tutanum; non ancora realizzato |
| Riservatezza con una VPN | Mullvad Browser | È Tor Browser senza la rete Tor, sviluppato dal Tor Project con Mullvad dal 2023 |
| Navigazione quotidiana con meno tracciamento | LibreWolf, IceCat | Telemetria rimossa, impostazioni restrittive |
| Isolamento dal resto del sistema | Whonix, Tails, una macchina virtuale o un container | Protegge da ciò che il browser non può controllare |
LibreWolf e GNU IceCat restano buone basi da cui partire: sono già Firefox ripuliti della telemetria. Collegarli a Tor così come sono, con le proprie estensioni, è invece il caso peggiore descritto sopra: un browser unico su una rete dove tutti gli altri sono uguali.
10. Cloudflare
Molti siti, compresi alcuni dei più visitati, rendono difficile la navigazione a chi protegge la propria identità. Il caso più diffuso è Cloudflare, e anche qui conviene essere precisi.
Che cosa fa. Cloudflare è un reverse proxy: sta davanti ai siti dei suoi clienti, ne assorbe gli attacchi e ne accelera la consegna. Per farlo deve terminare la connessione cifrata. Il lucchetto nel browser garantisce che parlo con Cloudflare; da lì al sito vero c’è un secondo tratto. In mezzo, Cloudflare vede in chiaro tutto: pagine, moduli, password.
È un man in the middle? Tecnicamente sì, ed è così che lo chiama Richard Stallman. Con una differenza rispetto all’attacco che porta quel nome: è il proprietario del sito ad averlo voluto. Chi non lo ha scelto, e spesso non lo sa, è il visitatore. Il problema vero è la scala: una sola azienda si trova nella posizione di leggere il traffico di una parte molto grande del web, e per un sistema di sorveglianza è difficile immaginare un punto di osservazione migliore.
Blocca Tor? Non in modo generale. Tratta i nodi d’uscita come indirizzi ad alto rischio, perché da lì arriva anche molto traffico automatico e ostile, e presenta verifiche e CAPTCHA. Dal 2016 è il gestore del singolo sito a decidere: può lasciar passare gli utenti di Tor, sottoporli a verifica o respingerli. Il risultato pratico, per chi naviga, è quello che avevo descritto: pagine che non si aprono, verifiche a ripetizione, servizi che funzionano solo se accetto di farmi riconoscere.
Il meccanismo è lo stesso su scala più grande. Chi rifiuta la raccolta dei dati non viene punito da una legge: viene semplicemente lasciato fuori dalla porta.
11. Che cosa fare, in pratica
- Finché non c’è di meglio, usare Tor Browser così com’è per il web in chiaro. Niente estensioni, finestra della dimensione predefinita: ogni personalizzazione isolata è un segno di riconoscimento. Chi ha le competenze può lavorare a un browser su misura con I2P, alle condizioni della sezione 9.
- Tenerlo aggiornato. Le correzioni sulle connessioni automatiche arrivano con gli aggiornamenti; una versione vecchia è anche una versione riconoscibile.
- Controllare, non credere.
about:networkinge la console di rete sono a disposizione di chiunque. Se compare qualcosa che non dovrebbe esserci, va segnalato sul tracciatore del progetto. - Cambiare motore di ricerca, o usarne due. È una scelta che non costa nulla in termini di impronta.
- Separare le attività. Tor Browser per ciò che deve restare anonimo; un altro browser, in un altro profilo o in un’altra macchina virtuale, per ciò che è legato alla mia identità. Mai le due cose nella stessa sessione.
- Alzare il livello di sicurezza quando serve. L’impostazione «più sicuro» o «sicuro al massimo» disattiva JavaScript in tutto o in parte: rompe molti siti e chiude la maggior parte delle vie d’attacco.
- Davanti a un sito che respinge Tor, cercare prima un’alternativa (un altro servizio, un’interfaccia leggera, una copia d’archivio) e solo dopo decidere se quel contenuto vale il prezzo dell’identificazione.
12. Conclusioni
Ero partito con l’idea che Tor Browser «telefonasse a casa» e che la soluzione fosse sostituirlo. Verificando, il quadro è cambiato. Le connessioni esistono, ma scaricano elenchi di sicurezza attraverso la rete Tor e non trasmettono dati sull’utente. Il difetto c’è, è di pulizia più che di sorveglianza, e il progetto lo tratta alla luce del sole. La sostituzione che avevo in mente all’inizio, un altro browser qualunque collegato a Tor, avrebbe distrutto la protezione che non si vede: l’essere uguale a tutti gli altri. La strada che propongo ora è più impegnativa: un browser costruito apposta, con un profilo falsificato in modo coerente, condiviso da chi lo usa e appoggiato a I2P. È un progetto ancora da realizzare, dentro Tutanum.
Restano in piedi le critiche di contorno. Un motore di ricerca predefinito che dichiara di ordinare i risultati secondo un giudizio politico va conosciuto per quello che è. Un intermediario che legge in chiaro una quota enorme del traffico mondiale è un problema strutturale, qualunque cosa ne faccia oggi. E un web che chiude la porta a chi non si fa riconoscere rende la privacy una scelta sempre più costosa.
La risposta resta quella della cultura hacker: mettere le mani sugli strumenti, osservare che cosa fanno, non fidarsi sulla parola. Con una precisazione che ho imparato scrivendo queste pagine: nel campo dell’anonimato la soluzione costruita per sé solo è quasi sempre la più debole, e quella costruita insieme e usata da molti è la più forte. Chi vuole un sistema su cui avere il controllo dal basso può partire da Perché preferire OpenRC a systemd e da Cifratura delle memorie.
Riferimenti
- Tor Project, segnalazioni 40788 e 40569; codice di Tor Browser.
- Tor Project Forum, Tor Browser phoning home to firefox.settings.services.mozilla.com, settembre 2022.
- Tor Project, revisione delle chiamate a Remote Settings, ticket 26974.
- Tor Project, Can I use Tor with a browser besides Tor Browser?
- Tor Project, We’ve Teamed Up With Mullvad VPN to Launch the Mullvad Browser, 3 aprile 2023.
- Mozilla, How to stop Firefox from making automatic connections.
- Kinto, documentazione sulla sincronizzazione.
- Spyware Watchdog, Tor Browser e guida alla mitigazione, gennaio 2022.
- Gabriel Weinberg, dichiarazione del 10 marzo 2022.
- The Next Web, DuckDuckGo Microsoft tracking sparks backlash, 26 maggio 2022.
- PCWorld, CloudFlare aims to block fewer legitimate Tor users, 2016.
- Richard Stallman, Reasons not to use Cloudflare.